
Resposta a Violação de Dados GDPR: Conformidade e Prevenção de Multas
Principais Conclusões
- Com as violações de segurança de dados a fazer manchetes, as empresas devem levar a sério os desafios legais associados ao GDPR.
- Ações recentes de fiscalização por algumas autoridades de proteção de dados da UE lembram que a não conformidade com as obrigações de violação de dados e outros requisitos do GDPR pode expor as empresas a multas pesadas.
- Aqui está uma recapitulação dos principais tópicos que os planos de resposta a violações compatíveis com o GDPR devem abranger.
Obrigações Essenciais do GDPR em Caso de Violação
O Regulamento Geral de Proteção de Dados (GDPR) impõe requisitos rigorosos às organizações que processam dados pessoais de residentes da UE. Em caso de violação de dados, as empresas devem:
- Notificar a autoridade supervisora no prazo de 72 horas após tomar conhecimento da violação, salvo se esta for improvável de resultar em risco para os direitos e liberdades das pessoas singulares.
- Comunicar aos titulares dos dados afetados sem demora injustificada quando a violação provavelmente resultar em alto risco para seus direitos e liberdades.
- Documentar a violação incluindo fatos, efeitos e medidas corretivas tomadas.
Componentes de um Plano de Resposta Eficaz
Um plano de resposta a violações compatível com o GDPR deve incluir:
1. Preparação e Prevenção
Implementar medidas técnicas e organizacionais adequadas (Artigo 32), como criptografia, pseudonimização, testes regulares de segurança e treinamento de funcionários.
2. Detecção e Avaliação
Estabelecer processos para detectar violações prontamente e avaliar sua gravidade, alcance e impacto potencial nos titulares dos dados.
3. Resposta e Contenção
Definir papéis e responsabilidades claros, incluindo um responsável pela proteção de dados (DPO) quando exigido, e procedimentos para conter a violação e mitigar danos.
4. Notificação e Comunicação
Ter modelos de notificação prontos para autoridades supervisoras e titulares dos dados, com todas as informações exigidas pelo Artigo 33 e 34.
5. Análise Pós-Incidente
Realizar revisão completa após o incidente para identificar causas raiz, melhorar controles e atualizar o plano de resposta.
Consequências da Não Conformidade
As multas por violação do GDPR podem atingir até €20 milhões ou 4% do volume de negócios global anual (o que for maior). Além das penalidades financeiras, as empresas enfrentam danos reputacionais, ações judiciais de titulares de dados e possíveis restrições ao processamento de dados.
Melhores Práticas
- Realizar avaliações de impacto à proteção de dados (DPIA) para processamentos de alto risco.
- Manter registros de atividades de processamento (Artigo 30).
- Testar o plano de resposta regularmente através de simulações.
- Garantir que fornecedores e subprocessadores também cumpram o GDPR.
-
Compatibilidade Financeira no Relacionamento: 6 Sinais Essenciais
Você e seu parceiro vão brigar por dinheiro ou se dão bem na gestão financeira? Confira estes sinais de que vocês estão em sintonia. Quando você está tentando decidir se seu relacionamento pode funcio
-
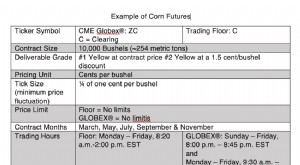
Entenda os Contratos Futuros (Futures): Guia Completo para Investidores
Se você já se perguntou sobre o impacto de eventos no mercado de ações, é provável que estivesse pensando em contratos futuros (futures), soubesse ou não. Os futures podem afetar o preço de commoditie
Artigos em Destaque
- Negociação de Futuros: Guia para Iniciantes sobre Contratos e Risco
- Segmentação e Direcionamento de Mercado: Guia Completo
- Renda vs. Riqueza: Entenda a Diferença e Construa Verdadeira Riqueza
- Entenda o Formulário 1099-K: O Que Precisa Saber
- Guia para Compradores de Primeira Viagem: Navegando no Mercado Atual
- Entendendo Despesas de Subsistência: Guia Completo e Dicas de Orçamento
- Independência Financeira, Reforma Antecipada (FIRE): Guia Completo
- Preparo Financeiro para o Noivado: Guia Completo
-
 Redução Inflacionária: Como Empresas Aumentam Preços Sorrateiramente
Você percebeu esta tendência? Pontos-chave A inflação está elevando os custos de vida para muitos americanos. Algumas empresas não estão aumentando preços, mas ainda estão tornando a vida mais cara ...
-
 Aristocratas de Dividendos: Definição, Lista e Estratégia de Investimento
Se você se interessa por investimento em dividendos, provavelmente já ouviu falar dos aristocratas de dividendos. São uma raça especial de ações pagadoras de dividendos que não só pagaram dividendos c...