
Segurança de Leitores de Cartão de Crédito Móveis: Riscos e Melhores Práticas

Existe algo que você pode fazer para proteger transações de cartão de crédito feitas por um smartphone?
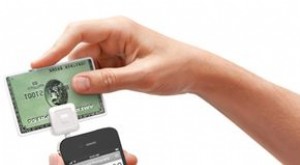
Em março de 2011, o CEO da VeriFone lançou um ataque ousado — alguns chamariam de campanha de difamação — contra seu concorrente, a Square. Ambas as empresas vendem dispositivos e serviços que permitem que indivíduos recebam pagamentos com cartão de crédito de outros através de um smartphone. Douglas Bergeron, da VeriFone, alegou que a Square não estava criptografando informações de cartão de crédito antes de transmiti-las para um smartphone. Em essência, alegou Bergeron, o dispositivo Square, que estava sendo dado de graça com o serviço, colocava informações de cartão de crédito nas mãos de skimmers. Tudo que um hacker precisava fazer era desenvolver um aplicativo que recebesse os dados não criptografados, escaneasse seu cartão e então usasse as informações para fazer compras fraudulentas.
Se esse ataque foi legítimo é uma questão de debate. A Square alegou ter atendido ao Padrão de Segurança de Dados da Indústria de Cartões de Pagamento (PCI-DSS), que é um conjunto de critérios projetados para proteger dados de portadores de cartão. Mas alguns dizem que esses critérios não são suficientes para proteger consumidores e que precisam de melhorias significativas.
Na verdade, quando Jack Dorsey, CEO da Square, respondeu, ele não contestou a alegação sobre criptografia, mas levantou pontos sobre como as informações do cartão já são inseguras. Não é necessário projetar um aplicativo especial, por exemplo, para um garçom copiar informações do cartão quando ele vai processá-lo em um restaurante. Apesar da defesa de Dorsey da Square, sua empresa logo após anunciou planos de adicionar um recurso de criptografia ao seu leitor. Dorsey também mencionou, no entanto, que os cartões têm proteções adicionais embutidas, e que organizações financeiras não responsabilizam consumidores por cobranças fraudulentas [fonte: Rao]. Mas, quando o CEO da ROAMData interveio, ele apontou que tanto consumidores quanto comerciantes lidam com transtornos e custos extras graças à fraude desenfreada de cartões [fonte: Graylin]. E o CEO da MagTek até deu sua opinião, argumentando que sem um mecanismo de autenticação, tanto os produtos da Square quanto da VeriFone careciam de recursos de segurança adequados [fonte: Hart].
Segurança é uma preocupação legítima para consumidores e comerciantes. Mas o problema é mais profundo que leitores móveis. O fundador da empresa de consultoria de segurança iSEC Partners, Alex Stamos, diz que o problema realmente se resume à tecnologia de cartão de crédito com tarja magnética desatualizada [fonte: Moscaritolo].
-

Cartões de Crédito Crypto: Benefícios, Riscos e Vale a Pena?
Cartões de crédito crypto são cartões de recompensas que permitem ganhar ou resgatar criptomoeda. São surpreendentemente aceites pela maioria dos comerciantes, já que a conversão de crypto para USD ac
-

Os Custos Ocultos do Pagamento Mínimo do Cartão de Crédito
Aceito em todo o mundo (e em toda a web), o seu cartão de crédito transforma dinheiro em algo mágico: um gênio de plástico que emerge de carteiras e bolsas, concedendo poder de compra e recompensas a
Artigos em Destaque
- Cartão de Crédito Venmo: Recompensas, Benefícios e Detalhes (2024)
- Entendendo CVN do Cartão de Crédito: O Que É e Por Que É Importante
- Entendendo Custos de Cartão de Crédito: Taxas para Emissores e Consumidores
- Usuários Autorizados em Cartões de Crédito: Responsabilidade e Benefícios
- Entendendo o Flutuante do Cartão de Crédito: Riscos e Como Evitar
- Cartões de Crédito Garantidos: Construa Crédito com Score Baixo ou Sem Histórico
- Cartões de Crédito Conjuntos: Benefícios, Riscos e Como Decidir
- Segurança do Cartão de Débito: São Seguros? Entendendo Riscos e Benefícios
-
 Square: Como Funciona e Por Que Está Revolucionando os Pagamentos
O dinheiro em espécie é coisa do século XX. Os consumidores estão viciados na conveniência do plástico. Já usou cartão de crédito ou débito para pagar um chiclete? Você não está sozinho. Em 2012, os ...
-
 Leitores de Cartão de Crédito Móveis: Guia Completo para Empresas
Leitores de cartão de crédito móveis permitem que clientes façam um deslize digital.Se você sempre sonhou em começar seu próprio negócio — ou se a economia estagnada o empurrou a perseguir esse sonho ...