
Proteja seu Negócio contra Fraude por E-mail: O Novo Normal
Mais de 81% dos profissionais financeiros nos EUA relataram que suas organizações foram alvos de fraude em 2019, de acordo com a mais recente pesquisa‡ da Association for Financial Professionals sobre fraude em pagamentos e controles.
Quase todos estão familiarizados com o termo phishing. Como comumente definido, phishing é o envio de uma mensagem online falsamente alegando ser outra pessoa, muitas vezes incluindo uma solicitação para que o destinatário realize uma ação prejudicial, como baixar um anexo malicioso ou clicar em um link fraudulento. Ao clicar ou baixar o anexo, o invasor pode obter acesso a dados sensíveis, como credenciais de login e quaisquer privilégios que a vítima possua.
Com o tempo, a maioria dos profissionais de negócios aprendeu a identificar links suspeitos em e-mails. Além disso, filtros de e-mail melhoraram na detecção e descarte de e-mails provavelmente enviados com intenção maliciosa. Mas, infelizmente, os perpetradores também se tornaram mais sofisticados. Um subtipo de phishing que foi "profissionalizado" nos últimos anos é o comprometimento de e-mail comercial (BEC).
Sobre BEC e transferências bancárias
A fraude em transferências bancárias tornou-se tão prevalente que o FBI emitiu um anúncio de serviço público‡ sobre o assunto. Neste anúncio, o FBI observou que esse tipo de fraude cresceu mais de 100% de junho de 2016 a julho de 2019, resultando em perdas superiores a 26 bilhões de dólares.
Em esquemas de BEC, normalmente não há links maliciosos. Em vez disso, o objetivo é encontrar uma maneira de se passar por um tomador de decisão confiável. Um exemplo comum é perpetradores se passando por um executivo da empresa e enviando um e-mail "como" aquele executivo solicitando a conclusão de uma transferência bancária.
Para maximizar a probabilidade de sucesso, os perpetradores podem conduzir pesquisas detalhadas e engenharia social extensiva. Eles podem saber, por exemplo, que sua empresa está envolvida em um projeto específico com um fornecedor específico. Eles podem ter coletado informações pessoais sobre o executivo da empresa através de ataques anteriores ao departamento de RH — informações que podem ajudá-los a criar uma solicitação que espelha perfeitamente instruções genuínas de transferência.
Às vezes, eles podem conduzir uma tentativa de personificação a partir de um endereço de e-mail que parece semelhante ao real. Por exemplo, no decorrer de um dia de negócios agitado, muitas pessoas não notariam a diferença entre jane_doe@abc.om e jane_doe@abc.com. E isso apenas se estiverem procurando por diferenças.
Em outros casos, os perpetradores conduzem tentativas de golpe BEC após hackear a conta de e-mail de um executivo. Nesse ponto, eles não precisam falsificar a aparência de um e-mail legítimo e tentar mascarar sua origem real. Em vez disso, agora eles realmente "são" o executivo e podem tomar quaisquer decisões como aquele executivo com base no nível de privilégios dele ou dela.
Junte essas técnicas sofisticadas com operações de fraude dedicadas e profissionalizadas, e o resultado são bilhões de dólares em perdas financeiras reais para BECs.
Uma solicitação de transferência bancária 'de você' poderia ser realizada?
Digamos que um ator malicioso tenha hackeado seu e-mail e enviado uma solicitação à sua equipe financeira para transferir fundos para um fornecedor existente seu, pois o cronograma do projeto foi adiantado e você gostaria que o fornecedor fosse pago antes da visita da sua equipe no local no dia seguinte. O valor solicitado para transferência está alinhado com outros pagamentos a este fornecedor.
Além disso, digamos que "você" informe à sua equipe financeira que acabou de receber e está repassando novos detalhes da conta bancária do fornecedor, que, segundo seu e-mail, mudaram por uma razão plausível.
Quão certo você está de que a solicitação de transferência bancária não será atendida? Afinal, ela está vindo do seu endereço de e-mail real (sem falsificação envolvida), não inclui links suspeitos e faz uma solicitação para pagar um fornecedor existente sobre o qual você pode até ter tido conversa recente com esses mesmos profissionais financeiros.
À medida que os esquemas BEC se tornam mais sofisticados, você não pode confiar em você ou em sua equipe tendo um olhar aguçado. Você deve ter fluxos de trabalho e sistemas bem estabelecidos implementados com antecedência.
O que você pode fazer para se proteger
A seguir, medidas básicas de proteção para ajudar sua organização a evitar perdas financeiras com golpes deste tipo.
- Estabeleça instruções de pagamento predefinidas; nunca se desvie desses padrões a menos que as alterações sejam minuciosamente verificadas.
- Limite estritamente o número de funcionários em sua organização que têm autoridade para aprovar e/ou realizar transferências bancárias.
- Estabeleça um protocolo pelo qual solicitações de transferência bancária enviadas por e-mail sejam sempre validadas por algum outro canal de comunicação ou através de autenticação multifator.
- Sempre confirme verbalmente quaisquer alterações nas instruções de pagamento de um fornecedor usando dados de contato registrados que não venham do e-mail. Mantenha uma lista não eletrônica de contatos nesses fornecedores que você sabe estarem autorizados a aprovar solicitações de alteração de instruções de transferência.
- Sempre que contatado por um banco para verificar a transferência bancária, atrase a transação até que verificações adicionais possam ser realizadas.
- Exija aprovação dupla para qualquer solicitação de transferência bancária envolvendo:
- Um valor em dólar acima de um limite específico
- Parceiros comerciais que não foram previamente adicionados a uma lista de parceiros aprovados para receber pagamentos por transferência
- Quaisquer novos parceiros comerciais
- Novos números de banco e/ou conta para parceiros comerciais atuais
- Transferências bancárias para países fora dos padrões normais de negociação
- Eduque seus funcionários sobre BEC e as medidas que podem tomar para minimizar riscos.
Finalmente, faça negócios bancários com parceiros que você conhece. A equipe de pagamentos do banco que atende sua organização deve estar familiarizada com seu negócio e seus padrões normais. Essa familiaridade, junto com conscientização diligente e sistemas sofisticados de alerta de fraude, ajuda a protegê-lo de uma ameaça séria e crescente.
Mantenha-se informado sobre tendências do setor e notícias importantes da empresa visitando nossa Industry News em umb.com. Siga o UMB no LinkedIn, Facebook‡ e Twitter‡ para ver atualizações regulares sobre nossa empresa, pessoas e perspectivas financeiras oportunas.
-
Financiamento para Startups: 10 Opções Comprovadas para Captar Recursos
Iniciar um negócio lucrativo nem sempre exige grande capital. Segundo o Global Entrepreneurship Monitor, o custo médio para abrir uma empresa nos EUA em 2005 era US$ 70.000. Em pesquisa de 2004 com ne
-
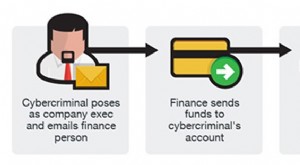
Comprometimento de E-mail Corporativo (BEC): Detecção e Redução de Riscos
Golpes de comprometimento de e-mail corporativo (BEC) são um tipo de fraude de pagamento online que visam empresas e podem resultar em perdas financeiras significativas. O BEC envolve obter acesso não
Artigos em Destaque
- New York Life Adquire Negócio de Seguro de Vida em Grupo e Invalidez da Cigna por US$ 6,3 Bilhões
- Falência de Bancos: Entenda sua Proteção e Impacto
- Como Criar uma Empresa de Gestão de Investimentos: Guia para Empreendedores
- Protegendo Seu Negócio: Seguro vs. Melhores Práticas de Segurança de Dados
- Seguro para Pequenas Empresas: Proteção Contra Roubo e Crimes
- Seguro Essencial para Novos Negócios: Protegendo Seu Investimento
- Cryptojacking: Entenda a Ameaça e Estratégias de Proteção
- Navegando Finanças e Planejamento Empresarial na Era Pós-Pandemia
-
 Melhores Ferramentas de Email Marketing para Empresas: Guia Completo
Existem muitos recursos que lhe asseguram que o email marketing continua a ser uma forma inigualável de marketing digital que pode trazer muitos clientes, e todos são verdadeiros. Se tem lido sobre e...
-
 Top 10 Armadilhas para Novos Negócios e Como Evitá-las
Toda rua movimentada tem aquele ponto amaldiçoado: mês passado pizzaria, seis meses depois ótica, quatro meses depois locadora, agora vazio de novo. Forças sobrenaturais ou más decisões? O mito de qu...