
Defesa contra Ransomware: Estratégias Práticas para Proteger Seus Dados

Ransomware — software malicioso que se infiltra no seu computador, criptografa seus dados para que você não possa acessá-los e exige pagamento para desbloquear a informação — tornou-se uma ameaça cibernética emergente. Vários relatórios nos últimos anos documentam a diversidade de ataques de ransomware e seus métodos cada vez mais sofisticados. Recentemente, ataques de ransomware de alto perfil em grandes empresas como hospitais e departamentos de polícia demonstraram que organizações grandes de todos os tipos estão em risco de consequências significativas no mundo real se não se protegerem adequadamente contra este tipo de ameaça cibernética.
O desenvolvimento de tecnologia de criptografia forte tornou mais fácil codificar dados para que não possam ser lidos sem a chave de descriptografia. O surgimento de serviços de anonimato como a rede Tor e bitcoin e outras criptomoedas aliviou preocupações sobre se pessoas que recebem pagamentos poderiam ser identificadas através de rastreamento financeiro. Estas tendências são provavelmente fatores impulsionadores no recente aumento de desenvolvimento e ataques de ransomware.
Como outras classes de software malicioso — frequentemente chamadas de "malware" — ransomware usa uma gama bastante ampla de técnicas para se infiltrar nos computadores das pessoas. Estas incluem anexos ou links em mensagens de e-mail não solicitadas, ou anúncios falsos em sites. No entanto, quando se trata da parte central do ataque — criptografar arquivos das vítimas para torná-los inacessíveis — a maioria dos ataques de ransomware usa métodos muito similares. Esta comunalidade fornece uma oportunidade para ataques de ransomware serem detectados antes de serem realizados.
Minha pesquisa recente descobriu que as tentativas de programas de ransomware de solicitar acesso e criptografar arquivos em discos rígidos são muito diferentes de processos benignos do sistema operacional. Também descobrimos que diversos tipos de ransomware, mesmo aqueles que variam amplamente em termos de sofisticação, interagem com sistemas de arquivos de computador de forma similar.
Movendo-se rápido e batendo forte
Uma razão para esta similaridade em meio à diversidade aparente é a comunalidade das mentalidades dos atacantes: o ataque mais bem-sucedido é aquele que criptografa os dados do usuário muito rapidamente, torna os arquivos do computador inacessíveis e solicita dinheiro da vítima. Quanto mais devagar essa sequência acontece, mais provável que o ransomware seja detectado e desligado por software antivírus.
O que os atacantes estão tentando fazer não é simples. Primeiro, eles precisam criptografar confiavelmente os arquivos da vítima. Ransomware inicial usava técnicas muito básicas para fazer isso. Por exemplo, costumava ser que um aplicativo de ransomware usava uma única chave de descriptografia não importa onde se espalhasse. Isso significava que se alguém conseguisse detectar o ataque e descobrir a chave, poderia compartilhar a chave com outras vítimas, que poderiam então decodificar os dados criptografados sem pagar.
Atacantes de ransomware atuais usam sistemas criptográficos avançados e conectividade à internet para minimizar a chance de uma vítima encontrar uma forma de recuperar seus arquivos por conta própria. Uma vez que o programa entra em um novo computador, envia uma mensagem de volta pela internet para um computador que o atacante usa para controlar o ransomware. Um par de chaves único para criptografia e descriptografia é gerado para aquele computador comprometido. A chave de descriptografia é salva no computador do atacante, enquanto a chave de criptografia é enviada para o programa malicioso no computador comprometido para realizar a criptografia de arquivos. A chave de descriptografia, necessária para descriptografar arquivos apenas naquele computador, é o que a vítima recebe quando paga a taxa de resgate.
A segunda parte de um ataque de ransomware "bem-sucedido" — da perspectiva do atacante — depende de encontrar formas confiáveis de ser pago sem ser pego. Operadores de ransomware continuamente se esforçam para tornar pagamentos mais difíceis de rastrear e mais fáceis de converter em sua moeda preferida. Atacantes tentam evitar ser identificados e presos comunicando-se via a rede anônima Tor e trocando dinheiro em criptomoedas difíceis de rastrear como bitcoins.
Defendendo-se contra um ataque de ransomware
Infelizmente, o uso de criptossistemas avançados em famílias modernas de ransomware tornou a recuperação dos arquivos das vítimas quase impossível sem pagar o resgate. No entanto, é mais fácil defender-se contra ransomware do que combater outros tipos de ameaças cibernéticas, como hackers obtendo entrada não autorizada a dados de empresa e roubando informações secretas.

A maneira mais fácil de proteger contra ataques de ransomware é ter e seguir uma política confiável de backup de dados. Empresas que não querem acabar como vítimas pagantes de ransomware devem fazer seus trabalhadores realizarem backups incrementais em tempo real (que fazem backup de alterações de arquivos a cada poucos minutos). Além disso, caso seus próprios servidores de backup sejam infectados com ransomware, estas empresas devem ter armazenamento de backup em nuvem fora do local protegido contra ransomware. Empresas atacadas podem então restaurar seus dados destes backups em vez de pagar o resgate.
Usuários também devem baixar e instalar atualizações regulares de software, incluindo plug-ins de terceiros para navegadores web e outros sistemas. Estes frequentemente corrigem vulnerabilidades de segurança que, se deixadas abertas, fornecem aos atacantes uma entrada fácil.
Geralmente, ser infectado com ransomware tem duas mensagens importantes para uma organização. Primeiro, é um sinal de vulnerabilidade em todo o sistema computacional da empresa, o que também significa que a organização é vulnerável a outros tipos de ataques. É sempre melhor aprender de uma intrusão mais cedo, em vez de ser comprometido por vários meses.
Segundo, ser infectado com ransomware também sugere que usuários estão se engajando em comportamento online arriscado, como clicar em anexos de e-mail não identificados de remetentes desconhecidos, e seguir links em sites duvidosos. Ensinar pessoas sobre navegação segura na internet pode reduzir dramaticamente a vulnerabilidade de uma organização a um ataque de ransomware.
-
5 Gastos Simples para Cortar e Turbinar sua Poupança
É possível gastar menos e poupar mais sem destruir completamente seu estilo de vida. Você precisa cortar gastos? Talvez esteja afundado em dívida de cartão de crédito. Ou tem pouco ou nenhum dinheiro
-
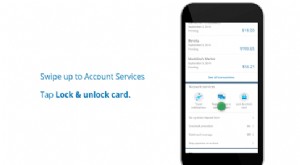
Bloqueio de Cartão: Proteja Sua Conta e Previna Fraudes
O bloqueio de cartão permite congelar novas transações no seu cartão de crédito ou débito. Isso é crucial porque evita o transtorno e a responsabilidade de cancelar o cartão, o que poderia levar a pag
Artigos em Destaque
- O Poder Surpreendente do Café: Um Mergulho Profundo em Seu Impacto
- O Ouro é Realmente um Investimento Seguro? Examinando o seu Desempenho em 2015
- Estresse Hipotecário: Entendendo o Cenário Atual com Dados
- Recuperando Taxas de Sobregiro: Guia Completo para Consumidores
- Calcule seu Patrimônio Líquido: Guia Simples para Saúde Financeira
- Seguro GAP Explicado: Proteja-se Contra Dívida do Financiamento
- Pagamentos B2B Modernos: Impulsione o Crescimento com Opções Flexíveis
- Construa Crédito do Zero: Guia Simples para Melhorar Seu Score
-
 Due Diligence: Navegando pelos Desafios da Pesquisa de Investimento
Por Peter Lorange Realizar due diligence (DD) ao considerar investir em um novo projeto é fundamental. No entanto, na realidade, fazer isso bem pode ser mais difícil do que se imagina, tanto devido à ...
-
 Quanto de Reserva de Emergência Você *Realmente* Precisa? (E Por Quê)
Todos precisamos de economias para emergências — mas alguns de nós precisam de mais que outros. Outro dia, estava prestes a calibrar os pneus do carro, pois o painel indicava pressão baixa. No proces...