
Tesouro dos EUA Vincula US$ 5,2 Bilhões em Bitcoin a Pagamentos de Ransomware
O Tesouro dos EUA identificou aproximadamente US$ 5,2 bilhões em transações de saída de Bitcoin provavelmente ligadas aos 10 pagamentos de ransomware mais comumente reportados ao longo de um período de dez anos.
A Rede de Combate a Crimes Financeiros (FinCEN) do Tesouro identificou e analisou 177 endereços de carteira de moeda virtual conversível (CVC) usados para pagamentos relacionados a ransomware, analisando 2.184 Relatórios de Atividade Suspeita (SARs) arquivados entre 1 de janeiro de 2011 e 30 de junho de 2021, segundo um relatório.
Com base na análise de blockchain de transações com os 177 endereços de carteira CVC, a FinCEN identificou cerca de US$ 5,2 bilhões em transações de saída de Bitcoin que podem ter sido vinculadas a pagamentos de ransomware.
Vinculando as transações a este ano, a FinCEN descobriu que entre 1 de janeiro e 30 de junho de 2021, o número de SARs relacionados a ransomware arquivados mensalmente cresceu rapidamente, com 635 SARs arquivados e 458 transações reportadas durante o primeiro semestre do ano. Isso representa um aumento de 30% em relação ao total de 487 SARs arquivados durante todo o ano de 2020. Nos primeiros seis meses deste ano, o valor total de atividade suspeita reportada foi de US$ 590 milhões, superando os US$ 416 milhões reportados no ano anterior.
"A análise da FinCEN sobre SARs relacionados a ransomware arquivados durante o primeiro semestre de 2021 indica que o ransomware é uma ameaça crescente para o setor financeiro dos EUA, empresas e o público", afirmou o relatório.
Embora o Bitcoin tenha sido o método de pagamento mais comum em transações reportadas relacionadas a ransomware, a FinCEN descobriu que a média mensal total suspeita de transações de ransomware foi de US$ 66,4 milhões e a mediana foi de US$ 45 milhões.
Foram identificadas 68 variantes de ransomware reportadas em dados de SAR para transações, sendo as mais comumente reportadas REvil/Sodinokibi, Conti, DarkSide, Avaddon e Phobos. Também foram encontradas várias tipologias de lavagem de dinheiro comuns entre as variantes, incluindo atores de ameaça solicitando dinheiro em Criptomoedas com Anonimato Aprimorado (AECs) e evitando reutilizar endereços de carteira, "chain hopping" e resgate em exchanges centralizadas, além do uso de serviços de mistura e exchanges descentralizadas para converter os lucros.
Isso ocorre após o Departamento do Tesouro dos EUA impor sanções a uma exchange de moeda virtual em setembro por seu suposto papel em facilitar transações financeiras para atores de ransomware. A exchange Suex teria facilitado transações envolvendo lucros de pelo menos oito variantes de ransomware.
-
Cidade Bitcoin de El Salvador: Uma Visão Geotérmica Impulsionada por Criptomoeda
Uma cidade inédita financiada por Bitcoin e alimentada por energia geotérmica — provavelmente nada demais, certo? Pontos-chave O presidente de El Salvador, Nayib Bukele, anunciou no sábado que seu p
-
FBI Apreende $3,6 Bilhões em Bitcoin Ligados ao Hack de 2016 na Bitfinex
O FBI prendeu um casal em Nova York, alegando que conspiraram para lavar criptomoeda roubada do hack de 2016 na exchange de moeda virtual Bitfinex.Em agosto de 2016, hackers roubaram $65 milhões (£49
Artigos em Destaque
- Nós Completos do Bitcoin: Segurança, Benefícios e Como Configurar
- Bitcoin vs. Cartões de Crédito: Entendendo as Principais Diferenças
- IOTA (MIOTA): O Livro-Razão Descentralizado para a Internet das Coisas
- Prevenção de Gasto Duplo na Blockchain: Explicação Completa
- Entendendo Blocos do Bitcoin: A Fundação da Blockchain
- Nova Lei da Alemanha Permite Investimento de €2 Trilhões em Bitcoin e Cripto
- Melhores Bancos Cripto: Transações Bitcoin e Serviços Sem Complicações
- Brasil Vai Aceitar Bitcoin Legalmente: Grande Atualização no Mercado Cripto
-
 Bitcoin e Blockchain: Como as Transações São Registradas com Segurança
Nos dias de hoje, uma das aplicações mais discutidas da popular tecnologia blockchain é o Bitcoin. É uma moeda digital virtual que usa a rede peer-to-peer e pode ser trocada para comprar bens e serviç...
-
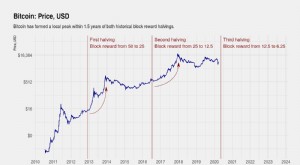 Halving do Bitcoin Explicado: Entenda o Evento de 2020 e Implicações Futuras
O que é um Halving do Bitcoin? O halving mais recente do Bitcoin ocorreu em 11 de maio de 2020. Para explicar o que é um halving do Bitcoin, primeiro devemos entender como a rede Bitcoin opera. A te...