
Prevenção de Gasto Duplo na Blockchain: Explicação Completa
Uma das principais preocupações de qualquer desenvolvedor de criptomoeda é a questão do gasto duplo. Isso refere-se à ocorrência de um indivíduo gastar um saldo dessa criptomoeda mais de uma vez, criando efetivamente uma disparidade entre o registro de gastos e a quantidade dessa criptomoeda disponível, bem como a forma como ela é distribuída.
A questão do gasto duplo é um problema que o dinheiro físico não tem; se você pagar um sanduíche com uma nota de $10, entregando-a ao fabricante do sanduíche, não pode virar e gastar aqueles mesmos $10 em outro lugar. Uma transação usando uma moeda digital como bitcoin, no entanto, ocorre inteiramente no digital. Isso significa que é possível copiar os detalhes da transação e retransmiti-la de forma que o mesmo BTC possa ser gasto múltiplas vezes por um único proprietário. Abaixo, examinaremos como os desenvolvedores de criptomoedas garantiram que o gasto duplo não possa acontecer.
Principais Conclusões
- Uma questão técnica que surge com a noção de moeda digital é a capacidade de alguém duplicar o dinheiro digital e gastá-lo simultaneamente em dois ou mais lugares.
- Esse problema de "gasto duplo" é prevenido em criptomoedas baseadas em blockchain como Bitcoin usando um mecanismo de consenso conhecido como prova de trabalho (PoW).
- Essa PoW é realizada por uma rede descentralizada de "mineradores" que não apenas protegem a fidelidade das transações passadas no livro-razão da blockchain, mas também detectam e previnem o gasto duplo.
Entendendo a Blockchain
A blockchain que sustenta uma moeda digital como bitcoin não consegue prevenir o gasto duplo por conta própria. Em vez disso, todas as diferentes transações envolvendo a criptomoeda relevante são postadas na blockchain, onde são verificadas e protegidas separadamente por um processo de confirmação. No caso do bitcoin e de muitas outras criptomoedas, transações confirmadas dessa forma tornam-se irreversíveis; são postadas publicamente e mantidas perpetuamente.
O Bitcoin foi a primeira grande moeda digital a resolver a questão do gasto duplo. Fez isso implementando esse mecanismo de confirmação e mantendo um sistema de livro-razão comum e universal. Dessa forma, a blockchain do bitcoin retém registros de transações com carimbo de tempo desde a fundação da criptomoeda em 2009.
Em termos de Bitcoin, um "bloco" é um arquivo de dados permanentemente registrados. Todas as transações recentes são escritas em blocos, muito parecido com um livro-razão de transações de ações em uma bolsa. Informações dos blocos são adicionadas ao livro-razão a cada poucos minutos; todos os nós na rede mantêm uma cópia do livro-razão da blockchain. Usuários podem navegar na blockchain do bitcoin e revisar transações em termos de quantidade apenas. Detalhes sobre as identidades do comprador e vendedor em qualquer transação são protegidos por criptografia de alto nível, que também protege o livro-razão de adulteração por fontes externas. Quando o livro-razão da blockchain é atualizado, todas as carteiras de bitcoin também são.
Lidando com Gasto Duplo
Imagine que você tem 1 BTC e tenta gastá-lo duas vezes em duas transações separadas. Você poderia tentar fazer isso enviando o mesmo BTC para dois endereços de carteira bitcoin diferentes. Ambas as transações então entrarão no pool de transações não confirmadas. A primeira transação seria aprovada via mecanismo de confirmação e depois verificada no bloco subsequente. No entanto, a segunda transação seria reconhecida como inválida pelo processo de confirmação e não seria verificada. Se ambas as transações forem retiradas do pool para confirmação simultaneamente, a transação com o maior número de confirmações será incluída na blockchain, enquanto a outra será descartada.
Embora isso lide efetivamente com a questão do gasto duplo, não é isento de problemas. Por exemplo, o destinatário pretendido da segunda transação (falha) não teria participação na falha da transação em si, e ainda assim essa pessoa não receberia o bitcoin que antecipava. Muitos comerciantes aguardam pelo menos 6 confirmações de uma transação (significando que seis blocos subsequentes de transações foram adicionados à blockchain após a transação em questão). Neste ponto, o comerciante pode assumir com segurança que a transação é válida.
Existem outras vulnerabilidades neste sistema que poderiam permitir ataques de gasto duplo. Por exemplo, se um atacante conseguir controlar pelo menos 51% do poder de hash da rede, ele pode cometer gasto duplo. Se um atacante conseguisse controlar tanto poder computacional, poderia reverter transações e criar uma blockchain separada e privada. No entanto, o rápido crescimento do bitcoin praticamente garantiu que esse tipo de ataque seja impossível.
Prova de Trabalho e "Mineração" Explicados
Vamos ficar um pouco mais técnicos. A forma como usuários detectam adulteração, como uma tentativa de gasto duplo, na prática é através de hashes, longas strings de números que servem como prova de trabalho (PoW). Submeta um conjunto de dados a uma função hash (bitcoin usa SHA-256), e ela gerará apenas um hash. Devido ao "efeito avalanche", no entanto, até mesmo uma minúscula mudança em qualquer porção dos dados originais resultará em um hash totalmente irreconhecível. Qualquer que seja o tamanho do conjunto de dados original, o hash gerado por uma dada função terá o mesmo comprimento. O hash é uma função unidirecional: não pode ser usado para obter os dados originais, apenas para verificar se os dados que geraram o hash correspondem aos dados originais.
Gerar apenas qualquer hash para um conjunto de transações de bitcoin seria trivial para um computador moderno, então, para transformar o processo em "trabalho", a rede bitcoin define um certo nível de "dificuldade". Essa configuração é ajustada para que um novo bloco seja "minerado" — adicionado à blockchain gerando um hash válido — aproximadamente a cada 10 minutos. Definir a dificuldade é realizado estabelecendo um "alvo" para o hash: quanto menor o alvo, menor o conjunto de hashes válidos, e mais difícil gerar um. Na prática, isso significa um hash que começa com uma longa string de zeros: o hash do bloco #429818, por exemplo, é 000000000000000004dd3426129639082239efd583b5273b1bd75e8d78ff2e8d. Esse bloco contém 2.012 transações envolvendo pouco mais de 1.000 bitcoin, bem como o cabeçalho do bloco anterior. Se um usuário alterasse um valor de transação em 0.0001 bitcoin, o hash resultante seria irreconhecível, e a rede rejeitaria a fraude.
Como um dado conjunto de dados só pode gerar um hash, como os mineradores garantem que geram um hash abaixo do alvo? Eles alteram a entrada adicionando um inteiro, chamado de nonce ("número usado uma vez"). Uma vez encontrado um hash válido, ele é transmitido para a rede, e o bloco é adicionado à blockchain.
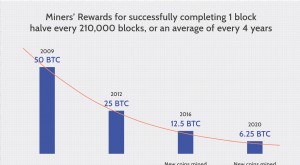
Mineração é um processo competitivo, mas é mais uma loteria do que uma corrida. Em média, alguém gerará uma prova de trabalho aceitável a cada dez minutos, mas quem será é palpite de qualquer um. Mineradores se agrupam em pools para aumentar suas chances de minerar blocos, o que gera taxas de transação e, por um tempo limitado, uma recompensa de bitcoins recém-criados.
A prova de trabalho torna extremamente difícil alterar qualquer aspecto da blockchain, pois tal alteração exigiria re-minerar todos os blocos subsequentes. Também torna difícil para um usuário ou pool de usuários monopolizar o poder computacional da rede, já que a maquinaria e energia necessárias para completar as funções hash são caras.
-
Mineração de Bitcoin Explicada: Como Funciona e Sua Importância
O que é Mineração de Bitcoin? A mineração de Bitcoin é o processo pelo quais novos bitcoins entram em circulação; é também a forma como novas transações são confirmadas pela rede e um componente crít
-
Ganhe Bitcoin com Pesquisas: Guia Completo
Se você não ouviu falar de Bitcoin nos últimos anos, deve ter hibernado! O Bitcoin virou sensação financeira, tema controverso e muito mal compreendido. Promessas de fique rico rápido com Bitcoin mere
Artigos em Destaque
- Entendendo Bloqueios no Cartão de Crédito: O Que Você Precisa Saber
- Como Comprar Bitcoin: Guia para Iniciantes
- Entendendo o Bitcoin: Guia para Iniciantes sobre Criptomoeda
- Entendendo Blocos do Bitcoin: A Fundação da Blockchain
- Bitcoin Explicado: Guia para Iniciantes sobre Criptomoeda
- Formas Legítimas de Ganhar Bitcoin Grátis em 2024
- Mineração de Bitcoin Explicada: Guia Completo para 2024
- Bitcoin Explicado: Guia Completo Sobre Criptomoeda
-
 Bitcoin e Blockchain: Como as Transações São Registradas com Segurança
Nos dias de hoje, uma das aplicações mais discutidas da popular tecnologia blockchain é o Bitcoin. É uma moeda digital virtual que usa a rede peer-to-peer e pode ser trocada para comprar bens e serviç...
-
 Halving do Bitcoin Explicado: Entenda o Evento de 2020 e Implicações Futuras
O que é um Halving do Bitcoin? O halving mais recente do Bitcoin ocorreu em 11 de maio de 2020. Para explicar o que é um halving do Bitcoin, primeiro devemos entender como a rede Bitcoin opera. A te...