
Entendendo a Segurança do Bitcoin: Riscos e Proteções Práticas
O Bitcoin é seguro, mas não perfeitamente seguro. O protocolo Bitcoin foi projetado para ser difícil de fraudar, mas existem ameaças teóricas de segurança. O Bitcoin foi construído com criptografia em mente e um de seus principais objetivos era criar uma moeda segura. Mas o Bitcoin não é perfeitamente seguro — existem várias ameaças de segurança relativamente transparentes e diretas ao sistema Bitcoin. Dito isso, ataques à rede Bitcoin são impraticáveis, difíceis e improváveis de ter sucesso.
A rede Bitcoin é incrivelmente segura. Existem possíveis ataques ao Bitcoin que poderiam teoricamente representar ameaças de segurança, mas mesmo com tecnologia de ponta, essas ameaças são todas inviáveis (talvez até impossíveis) de executar.
Por Que Atacar o Bitcoin?
Existem várias razões pelas quais um indivíduo ou grupo pode querer atacar a rede Bitcoin; indivíduos podem querer fraudar o sistema para ganho financeiro, um governo nacional pode considerar o Bitcoin contrário aos seus interesses (ou até ilegal) e querer destruí-lo, um grupo militante pode querer interromper o comércio na internet, ou investidores podem querer usar conhecimento avançado de uma iminente queda do Bitcoin para manipular o mercado e especular sobre valores de títulos mais tradicionais (como ouro ou moedas nacionais).
Embora não saibamos definitivamente todas as razões potenciais para um ataque, sabemos que a motivação para destruir o sistema aumenta à medida que o mercado cresce. Como você verá em breve, as ameaças de segurança também se tornam menos impraticáveis à medida que a computação quântica se torna mais desenvolvida e amplamente disponível.
Ameaças de Segurança ao Bitcoin
Aqui, veremos o básico de quatro tipos diferentes de ataques potenciais ao Bitcoin que poderiam atuar como ameaças de segurança: O Ataque de 51%, O Ataque de Maleabilidade de Transação, O Ataque do Algoritmo de Shor e um Ataque de Criptografia de Chave Pública/Privada.
O Ataque de 51%
Como o protocolo Bitcoin dita que toda a rede aceita qualquer blockchain que seja a mais longa (tecnicamente, a que tem mais Prova de Trabalho), a rede é construída para rejeitar quaisquer tentativas de fraudar o sistema enviando uma cadeia falsificada. Claro, qualquer usuário pode construir uma cadeia falsa, mas a cadeia legítima será mais longa; é altamente improvável que um computador consiga resolver a prova de trabalho para uma blockchain falsa antes que toda o resto da rede resolva a prova de trabalho para a cadeia legítima.
Dito isso, se qualquer indivíduo ou grupo tivesse 51% ou mais do poder computacional total da rede Bitcoin, eles poderiam decidir qual cadeia venceria o tempo todo. Teoricamente, isso poderia ser feito para "gastar duas vezes" bitcoins (ou seja, roubo) ou para desligar a rede completamente.
No primeiro cenário, um atacante de 51% primeiro gastaria seus bitcoins e, em seguida, criaria uma blockchain de transação falsa que dissesse que eles nunca gastaram essas moedas (efetivamente roubando de volta os bitcoins que acabaram de gastar).
Este cenário é improvável. Mesmo que algum grupo de alguma forma reunisse o poder computacional para fazer isso (o que, neste ponto da história do Bitcoin, significaria milhões e milhões de dólares em hardware e eletricidade), é altamente improvável que o grupo quisesse usar um ataque de 51% para minar o sistema no qual investiram milhões de dólares de capital físico, fiscal e computacional. Considerando que estariam coletando mais da metade de todos os bitcoins sendo minerados, qualquer grupo de 51% estaria obtendo lucro considerável com a mineração.
Se um atacante roubasse quantias não triviais de Bitcoin por falsificação da blockchain, isso se tornaria aparente rapidamente e as pessoas abandonariam o Bitcoin. Isso tornaria todas as capacidades de mineração do atacante, bem como seus lucros não triviais em Bitcoin, sem valor. Por que eles quereriam usar fraude e roubo altamente visíveis para minar e desvalorizar todos os bitcoins que estão ganhando?
O roubo por ataque de 51% é muito parecido com comprar 51% de todos os bilhetes de loteria na esperança de ganhar a loteria: você provavelmente gastará muito mais do que ganhará.
No segundo cenário, um atacante de 51% substituiria a cadeia vencedora por dados aleatórios — uma string de bits de uns e zeros aleatórios. Qualquer atacante que fizesse isso vencendo o quebra-cabeça de prova de trabalho seis ou mais vezes seguidas causaria danos irreversíveis ao Bitcoin — a cadeia de propriedade seria quebrada e todos os bitcoins se tornariam sem valor.
Este tipo de cenário seria incrivelmente difícil de defender. O atacante só precisaria manter esse 51% do poder computacional total na rede por aproximadamente 10 horas (e potencialmente menos). Isso significa que o Bitcoin precisaria implantar uma equipe voluntária de desenvolvedores para criar e implementar uma correção para o sistema com apenas horas para elaborar a solução.
É importante perceber que este tipo de ataque é possível, mas não muito provável. A quantidade de poder computacional necessária é uma barreira substancial, se não intransponível, para partes maliciosas.
Por outro lado, a possibilidade de um ataque tão direto é preocupante e deve ser mantida como uma preocupação válida. Em junho de 2013, um ataque de 51% foi realizado com sucesso contra a Feathercoin, um tipo alternativo de criptomoeda. Em 2014, o grupo de mineração GHash.io se aproximou da infame marca de 51%, mas foi derrubado quando se descobriu que estavam usando uma botnet, sequestrando computadores de pessoas com malware para minerar bitcoins de PCs remotos.
O Ataque de Maleabilidade de Transação
O ataque de maleabilidade de transação é um ataque de Negação de Serviço contra a rede Bitcoin — ele tira vantagem das propriedades das transações para criar transações "mutantes" que podem ser usadas para manter a rede ocupada, de modo que transações reais sejam atrasadas por um período de tempo.
O Ataque do Algoritmo de Shor
O ataque do algoritmo de Shor é um ataque que usa computação quântica para hackear a criptografia de chave pública/privada.
Devido à forma como a criptografia de chave pública/privada funciona, se você discernisse a chave privada de alguém, teria acesso completo ao seu suprimento de Bitcoin. Teoricamente, você poderia encontrar a chave privada de alguém testando todas as chaves possíveis contra sua chave pública até que uma funcione. No entanto, esse método de tentativa e erro levaria até o supercomputador mais rápido milhares de anos para completar.
O algoritmo de Shor usa computação quântica para encontrar os fatores primos de um inteiro. Um usuário malicioso poderia usar essa tecnologia para tirar vantagem da forma como chaves públicas e privadas estão relacionadas e encontrar a chave privada de alguém em questão de minutos.
Lembre-se de que a computação quântica ainda é uma tecnologia distante, mas agências de inteligência (como a NSA dos Estados Unidos e a GCHQ do Reino Unido) já estão desenvolvendo implementações do algoritmo de Shor. À medida que a tecnologia se desenvolve mais, ela se tornará uma ameaça cada vez maior à rede Bitcoin.
Ataque de Criptografia de Chave Pública/Privada
Houve alguma especulação de que o algoritmo implementado para gerar números aleatórios na criptografia de chave pública/privada não é verdadeiramente aleatório. Se esta alegação for válida, haveria muitas oportunidades para usuários maliciosos explorarem a criptografia de chave pública/privada e, assim, minarem a segurança da rede Bitcoin.
-
Volatilidade do Preço do Bitcoin: Bolha ou Futuro das Finanças?
O poster child das criptomoedas reportou flutuações de preço incríveis nos últimos meses. Esses movimentos vertiginosos foram registrados por volta de setembro, quando o Bitcoin saiu do mercado de bai
-
Práticas Seguras de Senhas: Criando Senhas Fortes e Memoráveis
Os Deves e Não Deves de Criar uma Senha Segura Senhas de sistema tornaram-se parte de nossas vidas diárias. Usamos no trabalho, para banco, redes sociais, compras e até para assistir TV. Apesar das am
Artigos em Destaque
- Halving do Bitcoin: Entendendo a Mecânica e o Impacto
- Bitcoin Gold (BTG): Deve Manter ou Reivindicar Suas Moedas?
- Bitcoin Cash (BCH): Visão Geral Completa - Características, História e Futuro
- Bitcoin Supera $5.000: Um Marco Histórico
- Blockchain Explicado: Guia para Iniciantes sobre Livros-Razão Distribuídos
- Entendendo a Segurança do Bitcoin: Riscos e Proteções Práticas
- Bitcoin Unlimited: Entendendo a Proposta de Aumento do Tamanho do Bloco
- Bitcoin Gold: Entendendo o Hard Fork de 2017 e Metas de Descentralização
-
 Bitcoin Diamond (BTM) Explicado: Fork, Riscos e O Que Você Precisa Saber
Tudo Que Você Precisa Saber Sobre Bitcoin Diamond O Bitcoin fez outro hard fork, a moeda criada desta vez é Bitcoin Diamond. O fork ocorreu na altura de bloco 495866. [1][2] NOTA: Algumas pessoas tend...
-
 Histórico de Preço e Valor do Bitcoin: Visão Geral Completa
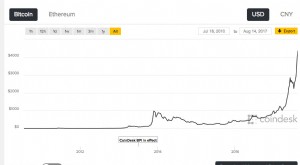
O Histórico do Valor do Bitcoin O valor do Bitcoin flutuou desde sua criação em 2009. O valor do Bitcoin variou de $0,10 a mais de $7.000,00 desde seu início. Valor do Bitcoin em 2015: Entre aproxima...