
Pontes Cross-Chain DeFi: Riscos de Segurança e Análise Técnica
À medida que as taxas de gás do Ethereum dispararam para máximas históricas durante o mercado de alta de 2021, tornando muitos protocolos de finanças descentralizadas (DeFi) inutilizáveis para usuários casuais, vários projetos foram forçados a implantar em outras cadeias.
Isso criou um enorme aumento na demanda por mecanismos cross-chain — chamados de pontes (bridges) — capazes de transferir ativos de usuários de uma cadeia para outra de forma segura. As pontes cross-chain geralmente podem ser divididas em pontes custodiais centralizadas (CCB) e pontes não-custodiais descentralizadas (DNCB).
Como era de se esperar, a demanda crescente por pontes cross-chain resultou no surgimento de uma nova onda de protocolos de reputação variada. À medida que as pontes cross-chain passaram a gerenciar um pool cada vez mais valioso de ativos de usuários, era apenas uma questão de tempo até que atores maliciosos e hackers notassem.
De modo geral, hackers visam DNCBs porque podem explorar falhas em protocolos projetados por equipes de desenvolvimento inexperientes. Um hacker experiente pode facilmente tirar vantagem de erros de lógica ou brechas embutidas na criptografia e design de um protocolo mal projetado.
Isso nos traz ao presente: o rescaldo de múltiplos ataques em pontes cross-chain. Mais um olho roxo em uma indústria calejada. Para recapitular, apenas no mês de julho de 2021:
- A ChainSwap sofreu um hack em 2 de julho, valendo aproximadamente $800 mil em ativos de usuários.
- Pools de liquidez do AnySwap V3 sofreram um hack em 10 de julho, valendo quase $8 milhões em $USDC e $MIM. AnySwap é uma DEX cross-chain alimentada pela Fusion Network.
- A ChainSwap sofreu outro hack, apenas 9 dias após o primeiro. Desta vez valendo $4 milhões em ativos de usuários. ChainSwap é uma plataforma apoiada pela Alameda que faz ponte entre Ethereum e Binance Smart Chain.
O propósito principal deste editorial é educar e apresentar, em detalhes relativos, dois elementos frequentemente ignorados, mas vitais, de pontes cross-chain descentralizadas: o número aleatório 'k' envolvido em Computação Multiparte Segura (SMPC) e seu derivado 'R'.
O Hack do AnySwap: Dois Nem Sempre é Melhor que Um
Segundo relatos, o hack do AnySwap aconteceu porque duas transações separadas foram assinadas usando o mesmo valor 'R'. O hacker usou estas duas assinaturas para fazer engenharia reversa da chave privada que controlava a conta MPC cross-chain do AnySwap e roubou os fundos dos usuários.
Mas o que, exatamente, é um valor 'R'?
O que é 'R' — O Calcanhar de Aquiles da Segurança da Conta
Uma das primeiras lições que todos no blockchain aprendem é que os fundos na sua carteira são controlados pela sua chave privada.
Vocês todos ouviram a frase: "não suas chaves, não suas moedas". Este ditado significa que qualquer indivíduo que tenha a chave privada de uma carteira tem controle total sobre os ativos nessa carteira. De fato, a única coisa necessária para transferir fundos de uma conta para outra é assinar uma transação com a chave privada dessa conta.
Atualmente, o algoritmo padrão de assinatura digital usado em blockchains é o Algoritmo de Assinatura Digital de Curva Elíptica (ECDSA).
O ECDSA pertence à categoria de algoritmos de assinatura digital "não-determinísticos". Diferente de algoritmos "determinísticos" que sempre dão a mesma saída dada uma entrada particular, algoritmos "não-determinísticos" podem produzir saídas diferentes mesmo com a mesma entrada. Para o ECDSA, isso significa que o mesmo conjunto de dados, ou transação, terá múltiplas assinaturas legais.
Cada vez que uma transação é assinada usando ECDSA, um número aleatório criptograficamente seguro 'k' é gerado. 'k' é então usado para calcular um ponto na curva elíptica que, por sua vez, é usado para calcular o valor 'R'. É crucial que um novo número aleatório 'k' seja gerado cada vez que uma transação é assinada usando ECDSA.
Se o mesmo 'k' for usado para assinar múltiplas transações, o valor 'R' de duas transações será o mesmo e a chave privada vazará. Isso é referido como uma colisão de valor 'k' e foi o que causou o hack do PS3 da Sony no final de 2010. Também foi o que causou o hack do AnySwap.
Em seguida, vamos examinar como o hacker do AnySwap fez engenharia reversa da chave privada que controlava a conta MPC cross-chain do AnySwap para roubar os ativos dos usuários.
Dois Definitivamente Nem Sempre é Melhor que Um
Considere o que acontece quando duas transações são assinadas usando o mesmo número aleatório 'k'. Como 'k' é usado para derivar 'R', o valor 'R' das duas transações também será o mesmo. Vamos chamar estas duas assinaturas de (s1) e (s2).
Segundo o ECDSA, as equações representando estas duas transações são:
onde S1, S2 e 'R' representam dados de assinatura e representam dados de transação. Todos estes são dados publicamente visíveis na blockchain. Isso deixa dois parâmetros desconhecidos restantes: o número aleatório 'k' e a chave privada da conta.
Aqueles que lembram de álgebra do ensino médio saberão imediatamente como resolver os parâmetros desconhecidos usando as duas equações. A chave privada sk pode portanto ser escrita como:
O hacker do AnySwap notou que duas transações tinham o mesmo valor 'R', implicando que o mesmo número aleatório 'k' foi usado em ambas. Isso permitiu ao hacker fazer engenharia reversa da chave privada que controlava a conta MPC cross-chain do AnySwap usando álgebra simples e roubar os ativos dos usuários.
O erro crítico foi que o mesmo número aleatório 'k' foi usado em múltiplas transações. Claramente, 'k' não foi gerado aleatoriamente! Então como isso poderia ter sido evitado?
A Necessidade de Computação Multiparte Segura
Quando comparado a assinaturas de transação básicas, a Computação Multiparte Segura (SMPC) é de fato bastante complexa. No entanto, vale muito o esforço extra. Se SMPC — que é muito diferente de multi-assinaturas — for usado corretamente para gerar números aleatórios reais, não há risco de o número aleatório 'k' ser exposto.
Ao utilizar SMPC, o agente assinante não é mais um indivíduo, mas múltiplas pessoas trabalhando em conjunto para assinar transações.
Com assinaturas de transação básicas, um gerador de números aleatórios verdadeiro sozinho é suficiente para gerar o valor 'R' e garantir segurança. No entanto, como SMPC envolve múltiplas partes não relacionadas, sempre há a ameaça de que uma ou mais dessas partes sejam maliciosas.
Como tal, não é razoável permitir que uma única pessoa gere o valor 'R' sozinha, pois ela pode ser um ator malicioso. Se ela sozinha controlar o número aleatório 'k' e, por sua vez, o valor 'R', ela será capaz de fazer engenharia reversa da chave privada da conta e roubar ativos. Portanto, três princípios devem ser seguidos ao usar SMPC para gerar o valor 'R':
- O valor 'R' não pode ser gerado por um único indivíduo;
- Nenhum indivíduo pode conhecer o número aleatório 'k' usado para derivar o valor 'R';
- O número aleatório 'k' deve ser suficientemente aleatório para ser imparcial e imprevisível.
Em termos leigos, SMPC requer um grupo de pessoas trabalhando juntas em uma tarefa sem saber no que estão trabalhando, nem com quem estão trabalhando.
Referência em SMPC: Design de Compartilhamento de Segredo Publicamente Verificável da Wanchain
As pontes cross-chain da Wanchain dependem de um mecanismo único que usa SMPC para manter ativos cross-chain bloqueados em contas gerenciadas por 25 partes anônimas chamadas nós Storeman. O número de nós Storeman pode ser aumentado conforme necessário.
Ao assinar transações da conta bloqueada, o valor 'R' é determinado conjuntamente por estes 25 nós Storeman através de um processo conhecido como Compartilhamento de Segredo Publicamente Verificável. Este processo garante que nenhuma duas transações terão o mesmo valor 'R'.
Os passos específicos que estes 25 nós Storeman realizam são os seguintes:
- Cada nó Storeman (Pi) gera um número aleatório 'ki' localmente usando um gerador de números aleatórios verdadeiro;
- Cada nó Storeman (Pi) compartilha seu número aleatório 'ki' com os outros nós através de um canal seguro usando Compartilhamento de Segredo de Shamir.
O Compartilhamento de Segredo de Shamir é um esquema de compartilhamento de segredo projetado para compartilhar um segredo de forma distribuída. O segredo é dividido em múltiplas partes, chamadas shares. O segredo pode ser reconstruído usando um número mínimo de shares. O Compartilhamento de Segredo de Shamir é frequentemente usado em criptografia. - Após receber os shares secretos dos outros nós, cada nó Storeman coleta os shares secretos e os multiplica pelo ponto base da curva elíptica, e transmite o resultado;
- Cada nó Storeman realiza interpolação de Lagrange usando os dados transmitidos para obter um ponto da curva elíptica cuja abscissa é o valor 'R'.
Embora o processo acima seja bastante complicado, o conceito central é bastante simples. O valor 'R' é determinado conjuntamente por 25 nós Storeman. Cada nó Storeman contribui com parte do número aleatório 'k' criptografado. O valor 'R' é então determinado através de operações criptográficas.
Em outras palavras, os 25 nós Storeman estão trabalhando juntos sem saber no que estão trabalhando, nem quem são os outros nós Storeman.
Compartilhamento de Segredo Publicamente Verificável: Por Que É Crítico
O Compartilhamento de Segredo Publicamente Verificável garante que:
- É impossível que quaisquer duas transações tenham o mesmo valor R
Existem duas razões principais para isso. Primeiro, o valor 'R' é determinado conjuntamente por 25 nós Storeman, em vez de um indivíduo. Em teoria, desde que haja um único nó honesto, o valor 'R' será aleatório. Segundo, a contribuição de cada nó Storeman é gerada pelo gerador de números aleatórios verdadeiro.
Combinados, duas transações terão o mesmo valor 'R' apenas se a soma dos números aleatórios selecionados por todos os 25 nós Storeman for a mesma em duas transações. A probabilidade de isso ocorrer é 2^(-256). Isso é menos provável do que você ser atingido por um meteorito agora, enquanto lê esta frase.
- O número aleatório 'k' usado para derivar o valor 'R' permanece oculto
Como demonstrado anteriormente, uma vez que o número aleatório 'k' é conhecido, a chave privada pode ser obtida por engenharia reversa. Ao assinar transações da conta bloqueada, cada nó Storeman gera apenas um share do número aleatório 'k'. Como cada share é transmitido através de canais seguros, nenhum nó Storeman pode recuperar o valor completo do número aleatório 'k'.
Em outras palavras, graças ao design SMPC da Wanchain, o número aleatório 'k' usado para derivar o valor 'R' sempre permanece oculto. As contas bloqueadas usadas nas pontes cross-chain líderes da indústria da Wanchain são extremamente seguras. Não há possibilidade de vazamento da chave privada.
Veredito
A equipe de P&D da Wanchain discorda que o hack do AnySwap represente um risco geral para outros projetos que adotam SMPC. A equipe de P&D da Wanchain, em alinhamento com outros desenvolvedores da indústria que implementaram SMPC, não vê as vulnerabilidades ou erros que permitiram o hack do AnySwap como um risco geral.
A equipe também quer enfatizar o papel importante que números aleatórios desempenham no blockchain. Números aleatórios não são usados apenas para assinar transações. Eles são usados em múltiplos níveis de design técnico e são componentes importantes de consenso PoS e algoritmos de sharding, que determinam diretamente a segurança de uma rede blockchain.
Gerar eficientemente números aleatórios confiáveis não é tarefa simples. É o santo graal de vastas áreas da matemática e criptografia. Pessoas brilhantes dedicaram suas vidas e mentes a otimizar a geração de números aleatórios.
Desenvolvedores de blockchain ao redor do mundo precisam continuar esta tradição e desenvolver melhores algoritmos de geração de números aleatórios distribuídos enquanto continuam a otimizar a geração de números aleatórios on-chain. O futuro do DeFi — e de fato do blockchain como um todo — será construído sobre o trabalho feito hoje.
Divulgação: Este artigo foi escrito pela equipe de P&D da Wanchain.
-
Investimento vs. Especulação: Entendendo Estratégias do Mercado de Ações
A diferença entre investimento e especulação no mercado de ações é muito parecida com a diferença entre pimentas. De um lado, você tem suas pimentões verdes comuns. Têm gosto bom. Adicionam um pouco
-
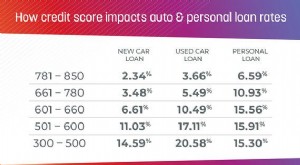
Refinanciamento de Automóvel: Agora é o Momento Certo?
Introdução Seja você já ciente do que é refinanciamento de automóvel e como refinanciar, ou só agora percebendo que pode querer fazer isso eventualmente, uma pergunta importante permanece: Quando é o
Artigos em Destaque
- Tendências de Investimento Direto no Exterior (IDE): Visão Geral Abrangente
- NFTs e DeFi: Explorando a Convergência entre Colecionáveis Digitais e Finanças Descentralizadas
- Refinanciamento de Dívidas: É a Escolha Certa para Você? - Guia Completo
- DeFi Explicado: Guia para Iniciantes sobre Finanças Descentralizadas
- Análise Técnica: Guia Completo para Investidores
- Leilões de Parachain Polkadot: Perspectiva de Preço do DOT e Previsões para 2022
- Divisão do Ethereum: Entendendo o Fork entre Ethereum Classic e Ethereum Mainnet
- Principais Projetos DeFi para Observar em 2024: Revolucionando as Finanças
-
 Escassez do Bitcoin: O Que Acontece Quando o Limite de Oferta é Atingido?
Desde que o ano de 2021 começou, o Bitcoin tem batido todos os recordes e estabelecido novos máximos históricos. A procura por Bitcoin é maior do que nunca, já que grandes organizações o estão a compr...
-
 Construção de Riqueza: Priorizar Gastos Baseado em Objetivos Financeiros, Não Apenas Rendimento
Vivemos numa sociedade que enfatiza gastos e orçamentação baseados no rendimento, mas e se esta não for a melhor mentalidade para verdadeiramente construir riqueza? Pense nisso… O limite do se...