
Ransomware e Criptomoeda: Como Cripto Alimenta Extorsão Cibernética

Quando software malicioso assume computadores mundo afora, criptografa seus dados e exige resgate para decodificar a informação, atividades regulares de governos, empresas e hospitais param abruptamente. Às vezes pesquisadores de segurança liberam correção que permite donos de computadores descriptografarem suas máquinas sem pagar, mas muitos são forçados a pagar para libertar seus dados.
Em 2016, o FBI estimou que a indústria de ransomware arrecadou US$ 1 bilhão — e isso apenas casos que oficiais conhecem. Todo esse dinheiro não é pago em dinheiro. Antes de moedas digitais existirem, extorsionistas pediam vítimas para enviar dinheiro por empresas de transferência formais como Western Union ou fazer depósitos em contas bancárias. Esses eram facilmente rastreados. Hoje, ataques de ransomware exigem pagamento em bitcoin e similares, sistemas elogiados por apoiadores por sua velocidade de transação e proteção do anonimato dos usuários.
Pesquisando cibercrime e cibersegurança por mais de uma década, descobri que obter ganhos de cibercrime é frequentemente o maior desafio que cibercriminosos enfrentam. Nesse sentido, difusão de criptomoedas é desenvolvimento maior que permite cibercriminosos alcançarem seus objetivos. De fato, escalada de ataques de ransomware e proeminência crescente de criptomoedas podem estar conectadas. Algumas empresas investiram em bitcoin e outras criptomoedas especificamente para poder pagar extorsionistas se necessário. Isso contribui para rápido crescimento no uso e valor de moedas digitais. E conforme moedas digitais se tornam mais comuns, atacantes de ransomware terão mais facilidade em ocultar transações ilícitas entre multidão crescente de transferências legítimas.
Usando criptomoedas na extorsão cibernética
Extorsionistas por trás da maioria dos ataques de ransomware exigem pagamentos em bitcoin, a criptomoeda mais popular. Atacantes do WannaCry exigiram entre $300 e $600 por computador; ransomware Petya queria $300 em bitcoins antes de fornecer código para vítimas descriptografarem dados. Não muitos pagam, porém: vítimas do WannaCry pagaram apenas cerca de $241.000 em bitcoins aos extorsionistas. Se todos infectados tivessem pago, criminosos teriam recebido pelo menos $60 milhões. Taxa de pagamento de 0,4%. Ainda menos pagaram perpetradores do Petya: receberam apenas 66 pagamentos, totalizando pouco mais de 4 bitcoins, cerca de $18.200.
Outros ataques são mais bem-sucedidos: em junho, ataque de ransomware atingiu mais de 150 servidores da empresa sul-coreana de hospedagem web Nayana. Mais de 3.400 clientes da empresa foram afetados — principalmente pequenos negócios rodando sites nos equipamentos da Nayana. A própria Nayana interveio, tomando empréstimos para cobrir pagamento de mais de $1 milhão em bitcoins aos atacantes, dizendo que tinha que salvar sites de seus clientes.
Atacantes nem sempre precisam ganhar muito para ser eficazes. Muitos pesquisadores de cibersegurança acreditam que ataques Petya foram realizados com motivos políticos, não ganhos financeiros. Mas ransomware tem taxa de pagamento muito maior que outros cibercrimes comuns. Um estudo encontrou que para cada 12,5 milhões de emails spam promovendo farmácia online falsa, golpistas obtinham apenas uma resposta. Taxa de sucesso de cerca de 0,000008%. Ganham muito dinheiro — até $3,5 milhões por ano — apenas enviando números enormes de mensagens.
Confiar em ciberladrões?
Uma razão para baixas taxas de sucesso de cibercrime é que vítimas não confiam que extorsionistas realmente desbloquearão dados após pagamento. Em 2016, cerca de um quarto das organizações que pagaram resgates não conseguiram recuperar dados.
Atacantes do WannaCry foram particularmente ruins: seu sistema era intensivo em trabalho, exigindo que criminosos conectassem manualmente pagamentos a arquivos criptografados antes de deixar vítimas descriptografá-los. Na verdade, falha no software de ataque WannaCry tornou quase impossível descriptografar dados de vítima pagante.
Métodos mais sofisticados existem, incluindo aqueles que incorporam "smart contracts", outro aspecto de alguns sistemas de criptomoeda que executa programa particular como parte de completar transação. Naqueles ataques de ransomware, fazer pagamento libera automaticamente informação que vítima precisa para descriptografar e recuperar arquivos sequestrados.
Preparando para ransomware futuro
O medo de ransomware está crescendo. Em meados de 2016, estudo encontrou que um terço de empresas britânicas compraram bitcoins por precaução, caso precisassem pagar atacantes de ransomware. Mais de 35% de grandes empresas, com mais de 2.000 funcionários, relataram disposição a pagar até $65.000 para desbloquear arquivos críticos. Até a Cornell University foi reportada estocando bitcoins para caso de futuro ataque de ransomware.
Ao mesmo tempo, bitcoin e sistemas similares estão se tornando muito mais populares. Em 2016, valor total de todas as criptomoedas era 0,025% do PIB mundial. Em agosto de 2017, esse número aumentou mais de oito vezes, para 0,21% do PIB global — cerca de $162 bilhões. O Fórum Econômico Mundial projeta que criptomoedas deterão 10% do PIB global até 2027.
Esses ciclos são auto-reforçadores: quanto mais transações envolvendo criptomoedas, mais difícil rastrear para onde o dinheiro vai. Como resultado, cibercriminosos usarão criptomoedas mais frequentemente — forçando vítimas (e até alvos potenciais) a investir em criptomoedas também.
-
Dívida de Cartão de Crédito nos EUA Dispara: Relatório do Fed Revela Aumento Significativo nos Empréstimos
O endividamento está em alta, mostra novo relatório do Federal Reserve. Americanos pegaram muito mais dinheiro emprestado em maio, segundo novos dados do Consumer Credit Report do Federal Reserve div
-
Reembolsos de Imposto sobre Seguro-Desemprego: O Que os Americanos Precisam Saber
Você ainda pode ter algum dinheiro extra chegando do IRS. Pontos principais O American Rescue Plan isentou de impostos até US$ 10.200 da renda de seguro-desemprego de 2020.Muitos americanos declarara
Artigos em Destaque
- Salários de Advogados em ONGs: O que Esperar em 2024
- Entendendo Moedas Alternativas: Implicações para o Desenvolvimento
- Revisão de Desempenho de Renda Fixa: Seus Títulos Protegeram seu Portfólio?
- Por Que Você Poupa Dinheiro? Entendendo Seus Objetivos de Poupança
- Planos para o Semestre de Primavera: Como Universidades se Adaptam ao Novo Cenário
- Melhores Criptomoedas para Day Trading em 2024 | Escolhas de Especialistas
- Ações da SEC: Um Ponto de Virada para o Bitcoin e as Cripto?
- Top 10 Criptomoedas: Valores Atuais e Análise de Mercado - Analytics Insight
-
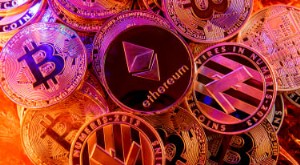 Cryptomixers: Como Hackers Lavagem Pagamentos de Ransomware e Evitam a Lei
Criminosos cibernéticos estão recorrendo a serviços de mistura de criptomoedas para ocultar os ganhos de atividades de ransomware e torná-los mais difíceis de rastrear pelas autoridades.É o que afirma...
-
 Deve Pedir Demissão? Entendendo a Grande Renúncia
Veja como saber se você está pronto para dar o salto. Com as restrições da pandemia finalmente diminuindo, vimos uma queda esperada na taxa de desemprego. Mas, curiosamente, também houve um aumento de...